治理方法
以 PDCA 合规引擎实现风险可控与水平提升:检查报告闭环回归规划,形成持续收紧的治理循环。
导入软件清单及许可证信息,建立软件安装规范标准、唯一安装源的软件商城,以及软件合规判定指纹库。
自动拦截违规安装,终端只能从企业软件商城安装;对不合规软件实施运行管制,从入口到运行全程可控。
侵权风险审计、安装风险审计与数据趋势分析,用数据回答“现在到底有多合规、风险是在收窄还是扩大”。
根据 Check 阶段报告进行决策并闭环至 Plan:例如“盗版使用”趋势上升,则在 Do 阶段强化运行管制策略。
建立主动防御体系,根本性规避法律风险与财务风险。
通过软件资源门户实现自动化运维,极大减轻 IT 工作压力。
管理者基于系统的数据洞察,对策略和流程进行精准调优。
阶段一 · Plan
规划阶段的核心是建立唯一可信源:采购清单、安装策略、安装入口与合规判定标准。
将企业购买的商业软件导入系统,建立基于“软件名称 + 版本”的资产编号。许可证按形态分别维护:单机版序列号、网络浮动版授权服务器 IP、网络订阅版邮箱账户,形成合规的唯一可信源。
基于自动扫描所有终端已安装软件的结果,叠加 IT 管理要求,分别设置“必须安装软件策略”与“允许安装软件策略”,将管控要求贯彻至每一台终端。
软件厂商协同上架软件资源,保证版本正确、信息完整;IT 管理员审核后,员工自助安装。通过“安装资源整合—自助服务—策略管控”的闭环设计,平衡用户体验与管理规范。
从样板机采集企业正版指纹,并内置部分主流软件的盗版指纹,作为合规判定的统一标准,用以区分“疑似正版”与“确认正版”。
阶段二 · Do
执行阶段覆盖三个环节:合规软件的便捷安装、违规安装的有效拦截、风险软件的运行管制。
企业级软件资源库集中化管理,员工按需自主安装、一键部署;支持预设安装权限与员工申请。既确保终端软件安装符合管理规范,也减少 IT 人员的重复安装工作。
联网终端:拦截非软件商城的安装资源,支持黑 / 白名单策略。离网终端:通过本地策略(最后一次在线时从服务器下载)实现同等拦截效果。
识别四类不合规来源并实施运行拦截:破解版侵权、授权不匹配、绿色版使用、免费转收费。受管制软件启动后提前提醒保存工作并延时自动退出,亦可与上网行为管理设备联动。
阶段三 · Check
以数据替代经验判断,并可定位至具体终端、使用人与软件版本。
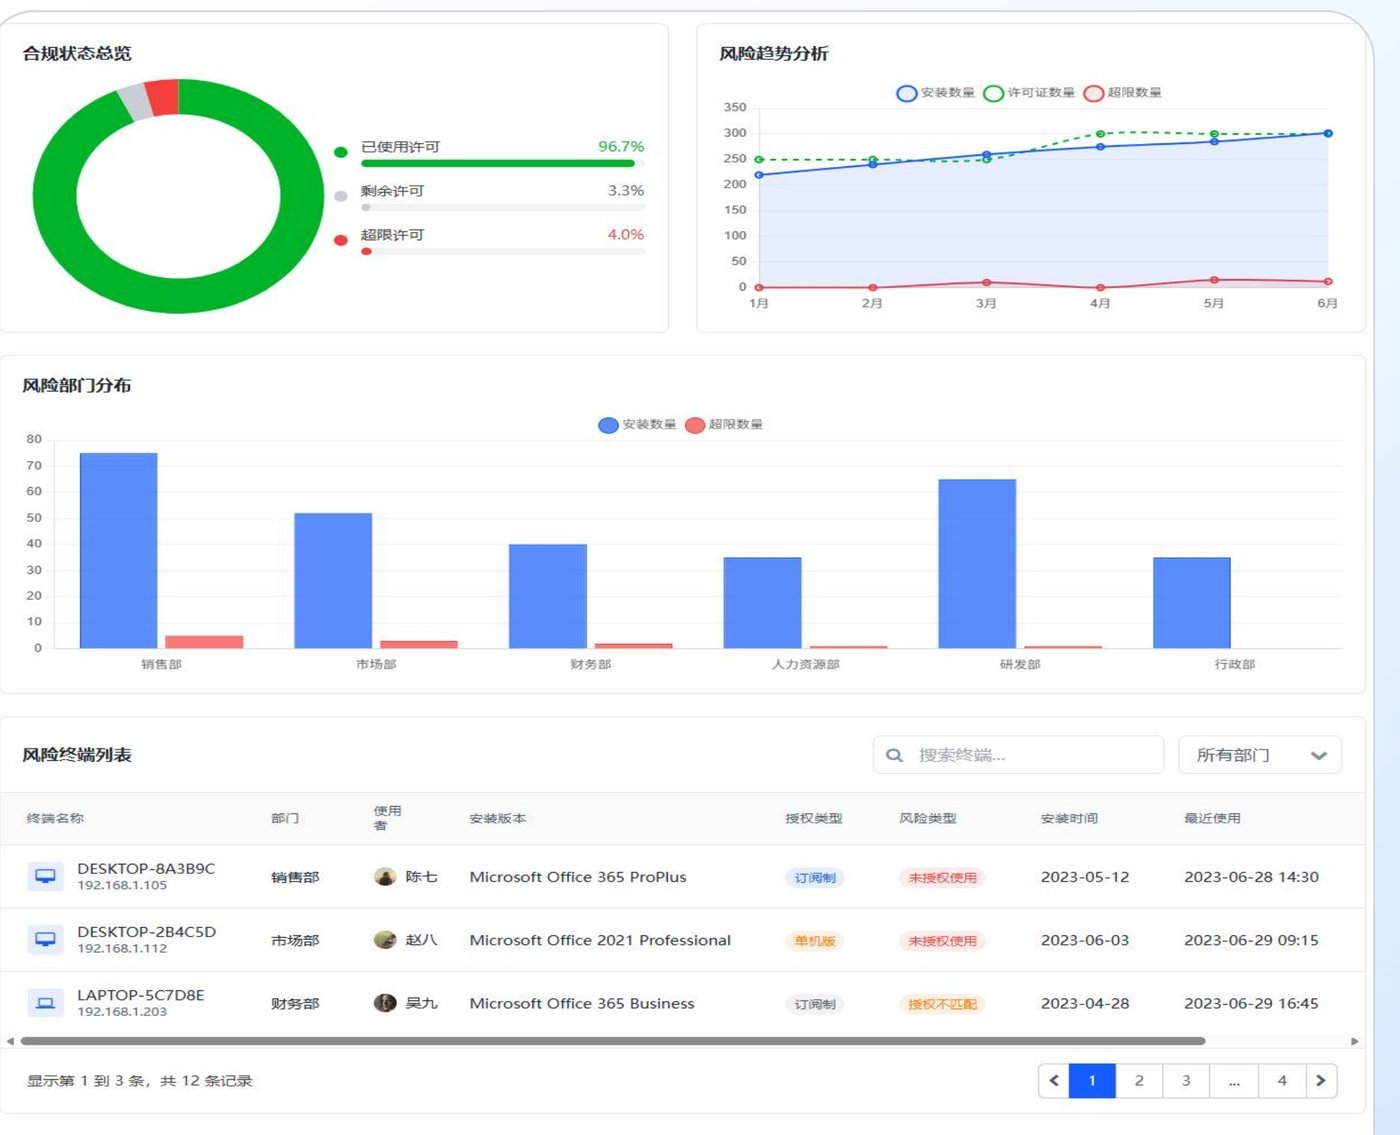
侵权使用风险分析
面向管理层与合规负责人,呈现合规率、风险趋势与部门分布。
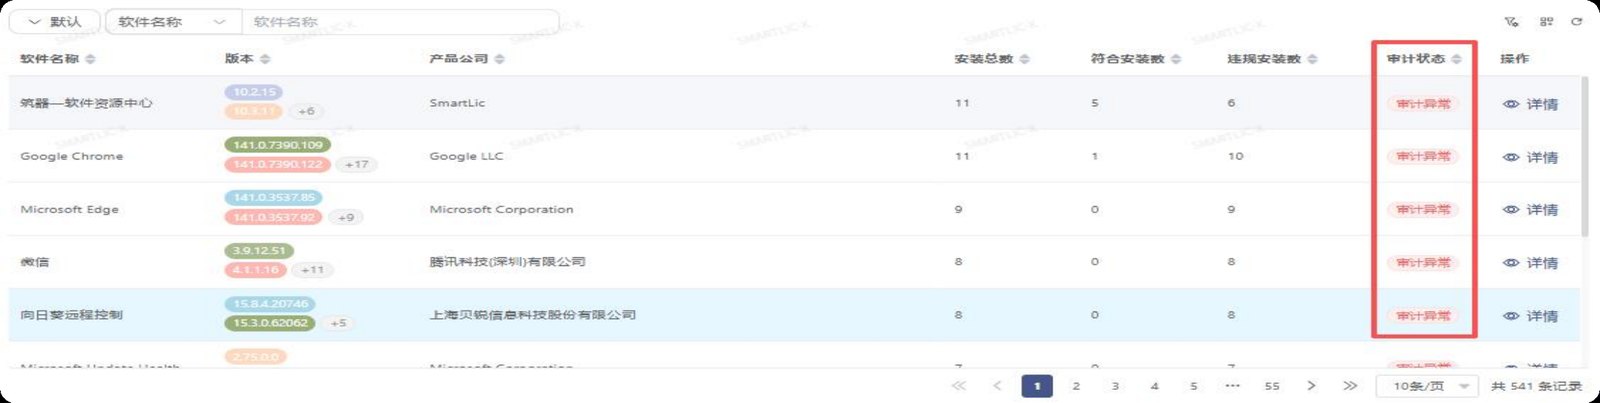
安装风险审计
以规划阶段定义的安装策略为基准,逐条比对终端实际安装情况,并给出审计状态。
可与原有 ITSM 系统深度集成:向运维侧提供安装资源、合规性事件与许可使用数据,同时接收安装需求与许可申请,填补软件合规性与成本的管理空白。
风险终端与风险类型逐条记录,可直接导出以应对外部审计,无需人工逐台排查。
跟踪未授权安装、绿色版安装与漏项安装的历史数据,以趋势验证治理措施成效。
降本治理
许可不足易诱发破解版使用,闲置占用则是利用率偏低的常见根因。合理的许可供给与调度,本身即合规治理的组成部分。
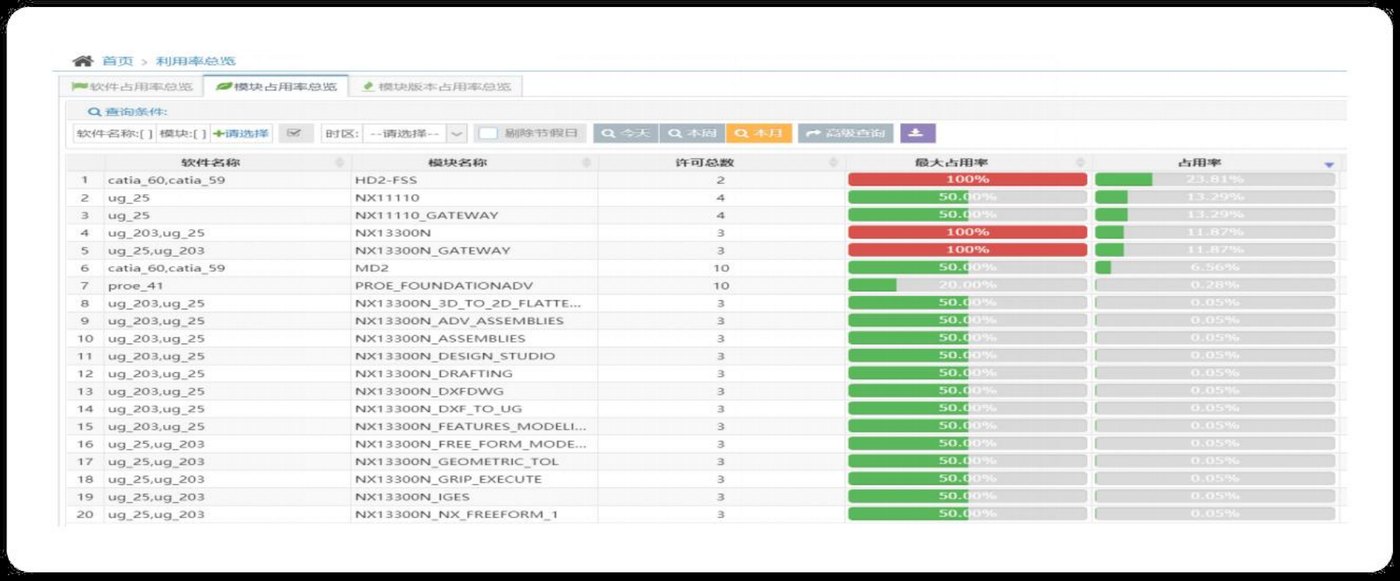
网络版浮动许可证运行监控
适配全球主流的网络浮动许可证管理工具,通过采集并分析许可运行数据,为合理化采购提供依据。
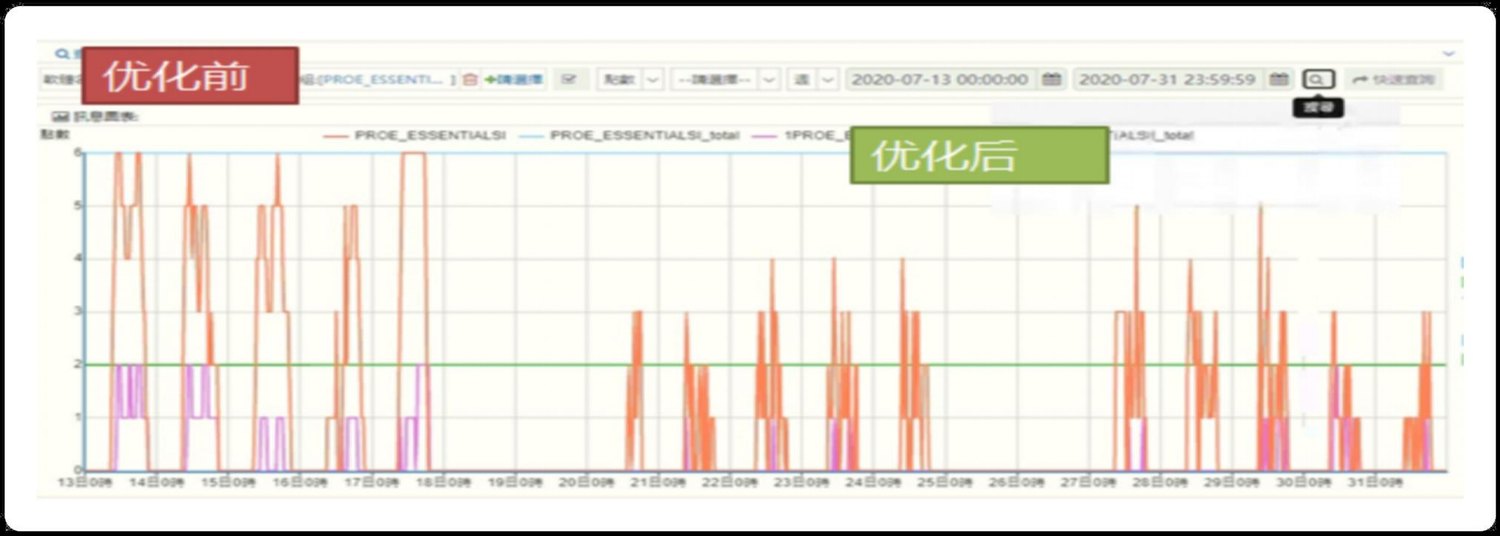
网络浮动许可证防呆优化
提供“优化前 / 优化后”对比曲线,直观呈现治理成效。
集中采购优势:集团集中采购软件许可,增强议价能力并避免重复采购。建立集团许可运营模式:各分子机构可向集团申购许可,真正实现成本分摊。集中分析许可使用:集团可分析各分子公司的许可使用效率,科学分配许可资源。
简化维护流程、提升管理效率:集中管理用户维护,无需登录原厂慢工具,缩短维护周期。提升许可利用率、降低采购成本:自动释放闲置许可,提升使用效能,减少或延迟新许可采购。